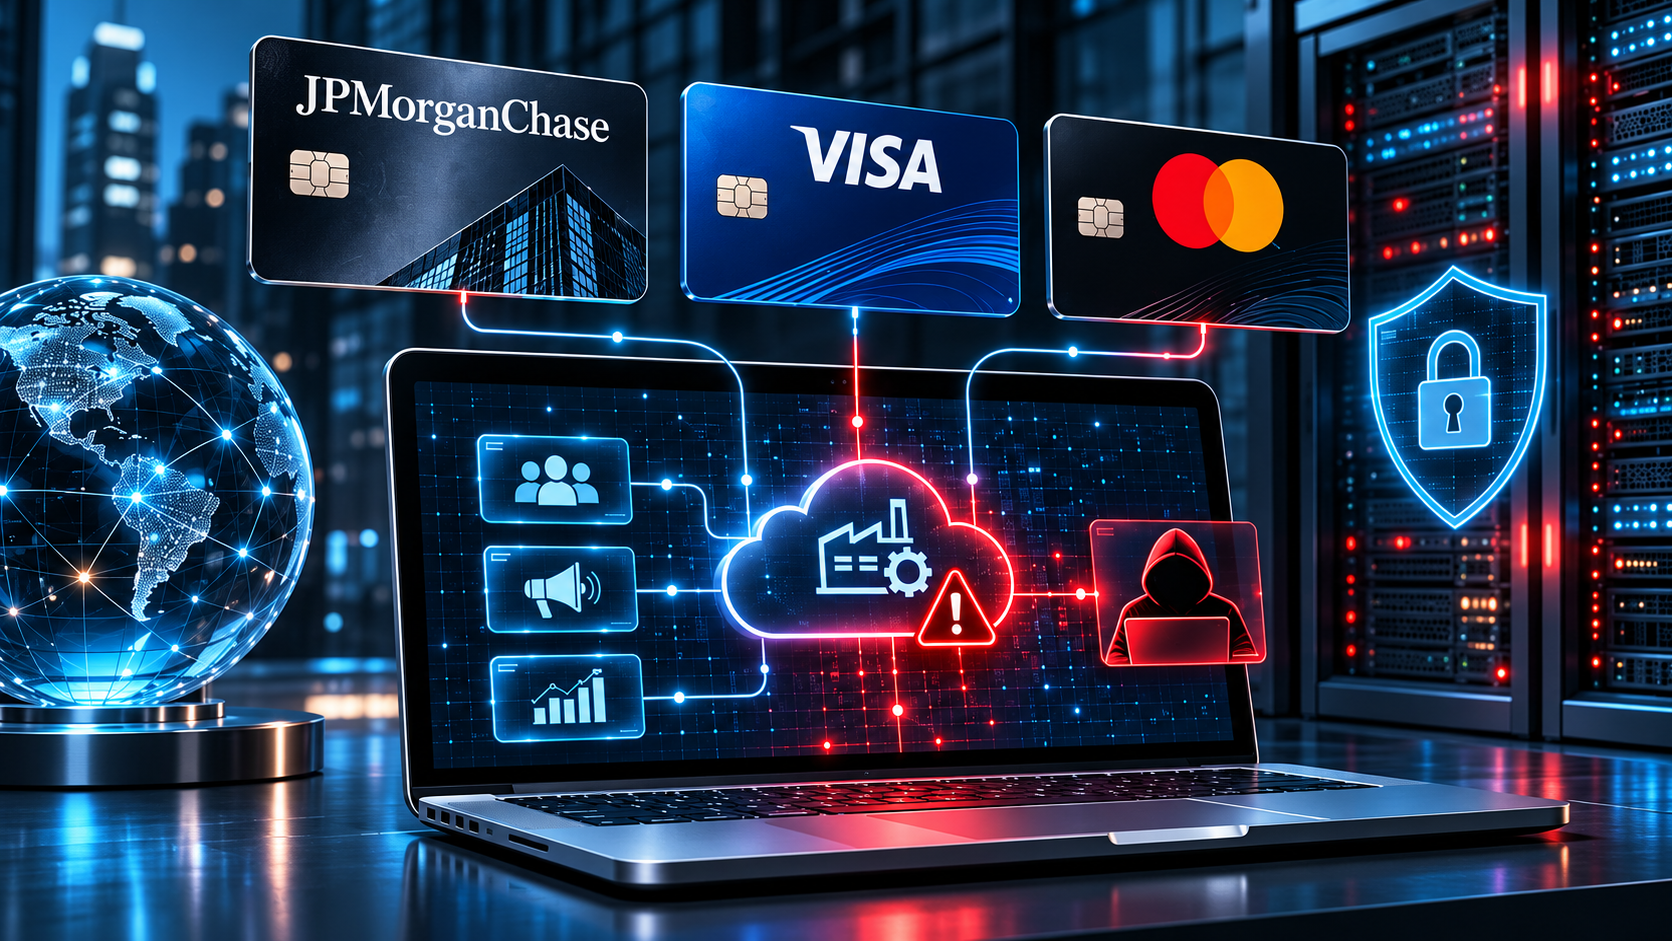
نیویارک: امریکا کے بڑے بینک جے پی مورگن چیز، ویزا اور ماسٹر کارڈ سے منسلک ہزاروں صارفین کی معلومات سائبر حملے کے نتیجے میں لیک ہوگئی ہیں۔
تینوں کمپنیوں نے 19 نومبر 2026 کو تصدیق کی کہ ہیکرز نے ان کے لیے خدمات فراہم کرنے والی بیرونی کمپنیوں کو نشانہ بنایا۔
تاہم کمپنیوں کے مطابق ان کے اپنے مالیاتی نظام اور ادائیگیوں سے متعلق حساس معلومات متاثر نہیں ہوئیں۔
امریکا کے سب سے بڑے بینک جے پی مورگن نے بتایا کہ ابتدائی تحقیقات کے مطابق ہیکرز نے تھرڈ پارٹی کمپنیوں کے پاس موجود مارکیٹنگ ڈیٹا تک رسائی حاصل کی۔
اس معلومات میں بعض صارفین کے نام اور ای میل ایڈریس شامل ہوسکتے ہیں۔
بینک نے کہا کہ متاثرہ صارفین سے براہ راست رابطہ کیا جائے گا اور انہیں ضروری معاونت کے ساتھ مفت کریڈٹ مانیٹرنگ کی سہولت بھی فراہم کی جائے گی۔
16 ہزار سے زائد صارفین کے ای میل ایڈریس سامنے آگئے
خبر رساں ادارے روئٹرز نے ہیکرز کی جانب سے جاری کردہ ڈیٹا کا جائزہ لیا، جس میں جے پی مورگن کے 16 ہزار سے زائد مبینہ صارفین کے ای میل ایڈریس موجود تھے۔
لیک ہونے والی معلومات میں بینک کے 124 ملازمین کے ای میل ایڈریس بھی شامل تھے۔
بعض ریکارڈ میں ٹیلی فون نمبر اور پوسٹل کوڈ بھی موجود تھے۔
تاہم روئٹرز کے مطابق ان معلومات کی درستگی کی آزادانہ تصدیق نہیں ہوسکی۔
بینک نے ہیکرز کی جانب سے جاری کردہ مخصوص دستاویزات پر تبصرہ کرنے سے گریز کیا۔
ابتدائی تحقیقات سے ظاہر ہوتا ہے کہ متاثرہ معلومات ان بیرونی کمپنیوں کے پاس موجود تھیں جو مارکیٹنگ اور صارفین سے رابطے کی خدمات فراہم کرتی ہیں۔
ویزا اور ماسٹر کارڈ نے بھی سائبر حملے کی تصدیق کردی
ویزا نے بتایا کہ سائبر حملہ ایشیا بحرالکاہل کے خطے میں کام کرنے والی ایک تھرڈ پارٹی کمپنی سے متعلق تھا۔
کمپنی کے مطابق ویزا کا اپنا نظام محفوظ رہا اور کارڈ نمبرز سمیت ادائیگیوں کی حساس معلومات متاثر نہیں ہوئیں۔
روئٹرز کے مطابق ہیکرز کی جانب سے جاری کردہ مبینہ ویزا ڈیٹا میں ایشیا بحرالکاہل کے مختلف ممالک اور علاقوں کے صارفین کی معلومات شامل تھیں۔
ان میں ہانگ کانگ، تائیوان، جنوبی کوریا، جاپان، فلپائن، سنگاپور، ملائیشیا اور آسٹریلیا شامل ہیں۔
ماسٹر کارڈ نے بھی اپنے ایک بیرونی سروس فراہم کنندہ پر سائبر حملے کی تصدیق کی۔
کمپنی کے مطابق مخصوص فوائد کے پروگرام میں شامل بعض کارڈ ہولڈرز کے محدود تعداد میں ای میل ایڈریس سامنے آئے ہیں۔
ماسٹر کارڈ نے واضح کیا کہ اس کے عالمی ادائیگیوں کے نظام پر کوئی اثر نہیں پڑا اور صارفین معمول کے مطابق اپنے کارڈ استعمال کرسکتے ہیں۔
ہیکنگ گروپ کا ڈیٹا چوری کرنے کا دعویٰ
این زیرو این (n0n) نامی سائبر بھتہ خور گروپ نے 16 نومبر کو دعویٰ کیا تھا کہ اس نے جے پی مورگن سے متعلق صارفین کے رابطوں اور مارکیٹنگ کا ریکارڈ حاصل کیا ہے۔
بعد میں اسی گروپ نے ویزا اور ماسٹر کارڈ کے بارے میں بھی اسی نوعیت کے دعوے کیے۔
سائبر سکیورٹی محققین کے مطابق گروپ کا کہنا ہے کہ حاصل کردہ معلومات میں لاکھوں مارکیٹنگ سرگرمیوں اور ہزاروں صارفین کے ای میل ایڈریس کا ریکارڈ موجود ہے۔
سائبر سکیورٹی کمپنی ایس او سی ریڈار نے بتایا کہ گروپ نے اپنے دعووں کے حق میں بعض دستاویزات بھی جاری کی ہیں، تاہم ان کی درستگی کی آزادانہ تصدیق نہیں ہوسکی۔
محققین کے مطابق یہ گروپ ستمبر 2026 میں سامنے آیا تھا اور اب تک تقریباً 200 اداروں کو نشانہ بنانے کے دعوے کرچکا ہے۔
بینک نے گزشتہ تکنیکی خرابی سے تعلق مسترد کردیا
جے پی مورگن نے واضح کیا کہ تازہ سائبر حملے کا رواں ہفتے اس کی بینکاری خدمات میں آنے والے تکنیکی تعطل سے کوئی تعلق نہیں ہے۔
اس سے قبل سافٹ ویئر کی خرابی کے باعث بعض مالیاتی اداروں میں لین دین کی کارروائیاں عارضی طور پر متاثر ہوئی تھیں۔
بینک کے مطابق تھرڈ پارٹی کمپنیوں پر ہونے والے حملے سے صارفین کے اکاؤنٹس یا ادائیگیوں کا نظام متاثر نہیں ہوا۔
واقعے کے بعد مالیاتی اداروں کی جانب سے بیرونی کمپنیوں کے ساتھ صارفین کا ڈیٹا شیئر کرنے اور اس کے تحفظ کے انتظامات پر سوالات اٹھ رہے ہیں۔
اگرچہ تینوں کمپنیوں نے ادائیگیوں اور کارڈ کی حساس معلومات محفوظ ہونے کی تصدیق کی ہے، تاہم متاثرہ صارفین کے ڈیٹا کی مکمل نوعیت اور سائبر حملے کے دائرہ کار سے متعلق تحقیقات جاری ہیں۔